Cibersegurança para empresas: evite riscos e proteja seus dados
Cibersegurança é essencial em um mundo digital cada vez mais conectado. Você já pensou no impacto de um invasor acessar sua conta bancária, e-mail ou sistema empresarial? Essas invasões ocorrem diariamente, muitas vezes por descuidos…
 Camillo Rinaldi 8 min de leitura Atualizado em 23 de outubro de 2026
Neste artigo 7 seções
Cibersegurança é essencial em um mundo digital cada vez mais conectado. Você já pensou no impacto de um invasor acessar sua conta bancária, e-mail ou sistema empresarial? Essas invasões ocorrem diariamente, muitas vezes por descuidos simples, como senhas fracas ou uso de redes públicas sem proteção.
De acordo com o Fórum Econômico Mundial, os crimes cibernéticos podem gerar um prejuízo global de mais de US$ 10,5 trilhões por ano até o fim de 2025 — quase quatro vezes mais do que em 2015. Esse número reforça que a cibersegurança se tornou uma prioridade para pessoas ou empresas que usam tecnologia.
Neste artigo, vamos explorar o que é cibersegurança, por que ela é tão relevante, seu impacto no setor digital e as competências essenciais para profissionais da área.
O que é cibersegurança e por que todo mundo deveria entender o básico?
Imagine receber um e-mail pedindo para atualizar a senha do banco. A mensagem parece legítima, o link é convincente… e, sem desconfiar, você clica. Dias depois, percebe que sua conta foi invadida e o dinheiro sumiu. Esse tipo de golpe é mais comum do que parece — e mostra como qualquer pessoa pode ser vítima.
Cibersegurança é o conjunto de práticas e tecnologias que protegem sistemas, redes e dados contra ameaças virtuais. Isso inclui desde o roubo de informações até ataques que derrubam sites, aplicativos e infraestruturas digitais.
Entender o básico sobre segurança da informação e proteção digital é essencial — especialmente com o crescimento dos golpes online. Segundo um levantamento divulgado pela CNN Brasil, o Brasil sofre em média, 1.379 golpes cibernéticos por minuto, ficando atrás apenas dos Estados Unidos no ranking mundial.
Se você está online, precisa saber como se proteger. E o melhor: as boas práticas são simples e acessíveis para qualquer pessoa.
Principais ameaças de cibersegurança em 2025
A cada ano, os ataques virtuais se tornam mais sofisticados — e em 2025, as ameaças digitais continuam evoluindo. Para se proteger no mundo online, é essencial conhecer os principais riscos e entender como eles funcionam na prática.
1. Malware e Ransomware
São programas maliciosos que invadem dispositivos para roubar dados ou bloquear arquivos.
Exemplo: um e-mail com anexo infectado pode criptografar todos os dados da empresa e exigir pagamento para liberá-los.
2. Phishing
Golpes que imitam comunicações oficiais (como e-mails de bancos) para roubar dados sensíveis.
Exemplo: um site falso coleta sua senha de acesso ao banco.
3. Engenharia social
Manipulação psicológica para obter acesso a sistemas.
Exemplo: alguém se passa por suporte técnico e convence a vítima a entregar senhas.
4. Ataques DDoS (Distributed Denial of Service)
O sistema é sobrecarregado com acessos simultâneos, tornando-o inacessível. Afeta especialmente sites, apps e servidores.
Exemplo: e-commerces e aplicativos de delivery caem durante campanhas de alto tráfego, como a Black Friday.
5. Ataques Man-in-the-Middle (MitM)
O invasor intercepta comunicações entre duas partes (como entre você e seu banco) e pode alterar ou espionar os dados trocados.
Exemplo: ocorre muito em redes Wi-Fi públicas sem proteção.
6. Spyware e Keyloggers
Softwares espiões que registram tudo que o usuário digita ou acessa.
Exemplo: podem roubar senhas bancárias ou logins de sistemas corporativos.
7. Deepfakes e fraudes por IA
Uso de inteligência artificial para falsificar áudios, vídeos ou mensagens de texto que imitam pessoas reais.
Exemplo: golpistas usando IA para imitar a voz de CEOs e aplicar fraudes financeiras em empresas.
Leia também: Deepfakes e privacidade: como evitar fraudes e manipulações online.
Qual é o salário de quem trabalha com cibersegurança no Brasil?
A área no Brasil apresenta uma ampla variação salarial, influenciada pelo nível de experiência, região e setor de atuação. A seguir, detalhamos as faixas salariais atualizadas para 2025, desde posições júnior até sênior, bem como insights sobre as regiões e setores que oferecem as melhores remunerações.
Faixas salariais por nível de experiência
- Estágio em cibersegurança: Entre R$ 1.200 e R$ 2.000 mensais.
- Analista de cibersegurança pleno: Varia de R$ 6.000 a R$ 8.000 mensais.
- Coordenador/líder de cibersegurança: Faixa de R$ 14.000 a R$ 18.000 mensais.
- Gerente de cibersegurança: Salários entre R$ 15.000 e R$ 22.000 mensais.
- CISO (Chief Information Security Officer): Remuneração de R$ 25.000 a R$ 35.000 mensais.
Salário de um hacker do bem
Profissionais especializados em ethical hacking têm salários que variam conforme a experiência e certificações:
- Iniciante: Entre R$ 2.000 e R$ 5.000 mensais.
- Profissionais certificados: De R$ 7.500 a R$ 15.000 mensais.
- Especialistas altamente qualificados: Podem alcançar até R$ 50.000 mensais.
Regiões e setores com melhores remunerações
Capitais como São Paulo, Rio de Janeiro e Brasília oferecem salários mais altos devido à presença de grandes empresas e multinacionais. Bancos, telecomunicações e tecnologia da informação investem fortemente em cibersegurança, garantindo melhor remuneração para profissionais da área.
A demanda por especialistas cresce com o aumento dos ataques cibernéticos e a necessidade de adequação à LGPD, tornando a cibersegurança uma profissão cada vez mais valorizada no Brasil.
Quanto tempo leva para se especializar em cibersegurança?
O tempo para se especializar em cibersegurança depende da trilha escolhida e do ritmo de estudo. Não é necessário ter graduação, mas pode ser um diferencial no mercado.
- Cursos técnicos e livres (6 meses a 1 ano) – Formação rápida e acessível, permitindo atuar em funções básicas, como suporte ou analista júnior.
- Graduação (3 a 5 anos) – Ciência da Computação, Sistemas de Informação e Redes de Computadores fornecem uma base sólida para crescimento na carreira.
- Certificações profissionais (algumas semanas a meses) – CompTIA Security+, CEH, CISSP, ISO/IEC 27001 são essenciais para especialização e valorização no mercado.
Cada caminho tem suas vantagens e depende dos objetivos profissionais e da dedicação ao estudo.
Como a cibersegurança impacta o desenvolvimento de aplicativos?
Falhas de segurança em aplicativos podem gerar vazamentos de dados, ataques via API e sequestros de sistema (ransomware). Em 2024, a Change Healthcare sofreu um ataque que expôs 190 milhões de registros médicos nos EUA — um alerta para quem desenvolve sistemas que lidam com dados sensíveis.
A segurança precisa entrar no app desde o início. Isso evita retrabalho, prejuízos e garante conformidade com as leis.
Ferramentas recomendadas para devs:
- OWASP top 10: principais riscos de segurança;
- ZAP Proxy e Burp Suite: testes em APIs e interfaces;
- GitLeaks, Snyk e Dependabot: identificação de falhas e vulnerabilidades no código.
Aplicativos seguros são planejados com foco em proteção desde a prototipagem.
Quais boas práticas de segurança devem ser adotadas em aplicativos?
A segurança digital deixou de ser apenas uma exigência técnica: hoje, ela é um diferencial competitivo. Usuários valorizam a proteção de seus dados, e falhas podem comprometer totalmente a reputação de um app.
Se você está desenvolvendo um aplicativo, confira as práticas que não podem faltar no seu projeto:
Criptografia de ponta a ponta
Protege os dados em trânsito e em repouso. APIs, mensagens e senhas devem ser criptografadas — preferencialmente com padrões como AES (Advanced Encryption Standard) e TLS (Transport Layer Security).
Leia também: Criptografia de ponta a ponta em aplicativos e plataformas digitais.
Autenticação segura
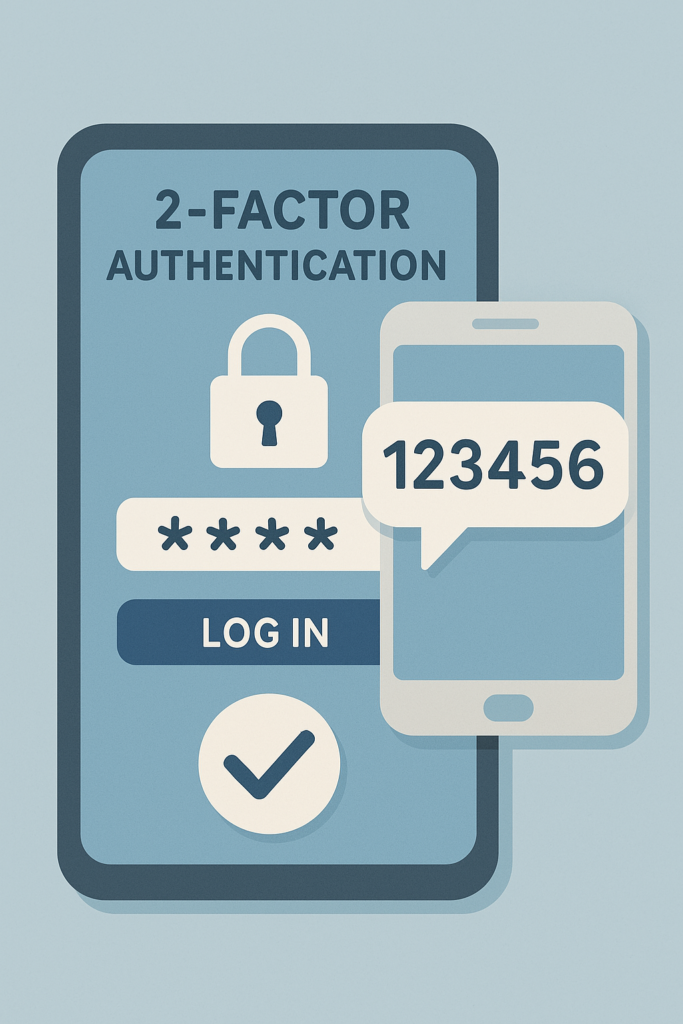
Implemente autenticação multifator (2FA), tokens temporários (como JWT) e políticas de bloqueio após múltiplas tentativas de login.
Escaneamento de vulnerabilidades
Utilize ferramentas como OWASP ZAP, Snyk ou Checkmarx para detectar falhas antes que sejam exploradas. Integre esses testes no pipeline de CI/CD sempre que possível.
Permissões e controle de acesso
Adote o princípio do menor privilégio: cada usuário deve ter acesso apenas aos recursos necessários para sua função.
Atualizações constantes
Corrija vulnerabilidades conhecidas rapidamente. A maioria dos ataques explora falhas antigas e documentadas. Mantenha bibliotecas, frameworks e dependências sempre atualizadas.
Leia também: Custo de manutenção de aplicativo: entenda os fatores.
Monitoramento e logs
Acompanhe o comportamento da aplicação em tempo real. Padrões anômalos podem indicar tentativas de invasão. Utilize ferramentas de observabilidade para manter logs estruturados e acionáveis.
Segurança no armazenamento local
Evite armazenar dados sensíveis localmente. Se for necessário, use criptografia e áreas seguras do dispositivo, como o Secure Enclave (iOS) ou o Android Keystore.
Validação de entrada e sanitização de dados
Evite injeções (como SQL Injection ou XSS) validando e sanitizando todas as entradas do usuário. Nunca confie em dados recebidos sem tratamento.
Segurança em bibliotecas e dependências externas
Analise a reputação e a manutenção das bibliotecas utilizadas. Ferramentas como o Dependabot ajudam a identificar pacotes desatualizados ou com falhas conhecidas.
Testes de segurança automatizados
Inclua testes de segurança automatizados nos ciclos de build e deploy. Isso ajuda a identificar falhas recorrentes antes da entrega ao usuário final.
O que faz um profissional de cibersegurança?
Profissionais de cibersegurança atuam desde a prevenção de ataques até a resposta a incidentes. Em grandes empresas, integram equipes especializadas com foco em dados e conformidade. Startups demandam perfis versáteis que cuidam desde a política de acesso até testes de vulnerabilidades. Já consultores oferecem suporte pontual para negócios que ainda estão estruturando sua presença digital.
Conclusão: Cibersegurança é um investimento, não um custo
Cibersegurança não é mais opcional. Em um cenário com milhares de ataques acontecendo por minuto, proteger dados, sistemas e usuários deve estar no centro de qualquer projeto digital — seja um aplicativo, um site ou uma plataforma corporativa.
Como vimos ao longo deste conteúdo, investir em segurança desde o início evita prejuízos, fortalece a confiança do usuário e pode ser o diferencial que separa um projeto promissor de um grande risco.
Se você está criando algo novo ou deseja fortalecer a base do que já existe, este é o momento ideal para agir.
Quer garantir a segurança do seu projeto digital desde o início? A KXP Tech pode te ajudar com soluções personalizadas de cibersegurança.
Fale com a gente e comece a proteger sua tecnologia hoje.